

Expoprotection 2026 : cinq enjeux qui redessinent la sécurité électronique
NIS2, Cyber Resilience Act, nouvelle édition du référentiel APSAD R31, souveraineté, hypervision : la 30e édition d’Expoprotection a confirmé que la sûreté électronique se joue désormais autant sur le terrain réglementaire et cyber que sur celui des équipements. Décryptage et points de contrôle pour les responsables sûreté.
En bref
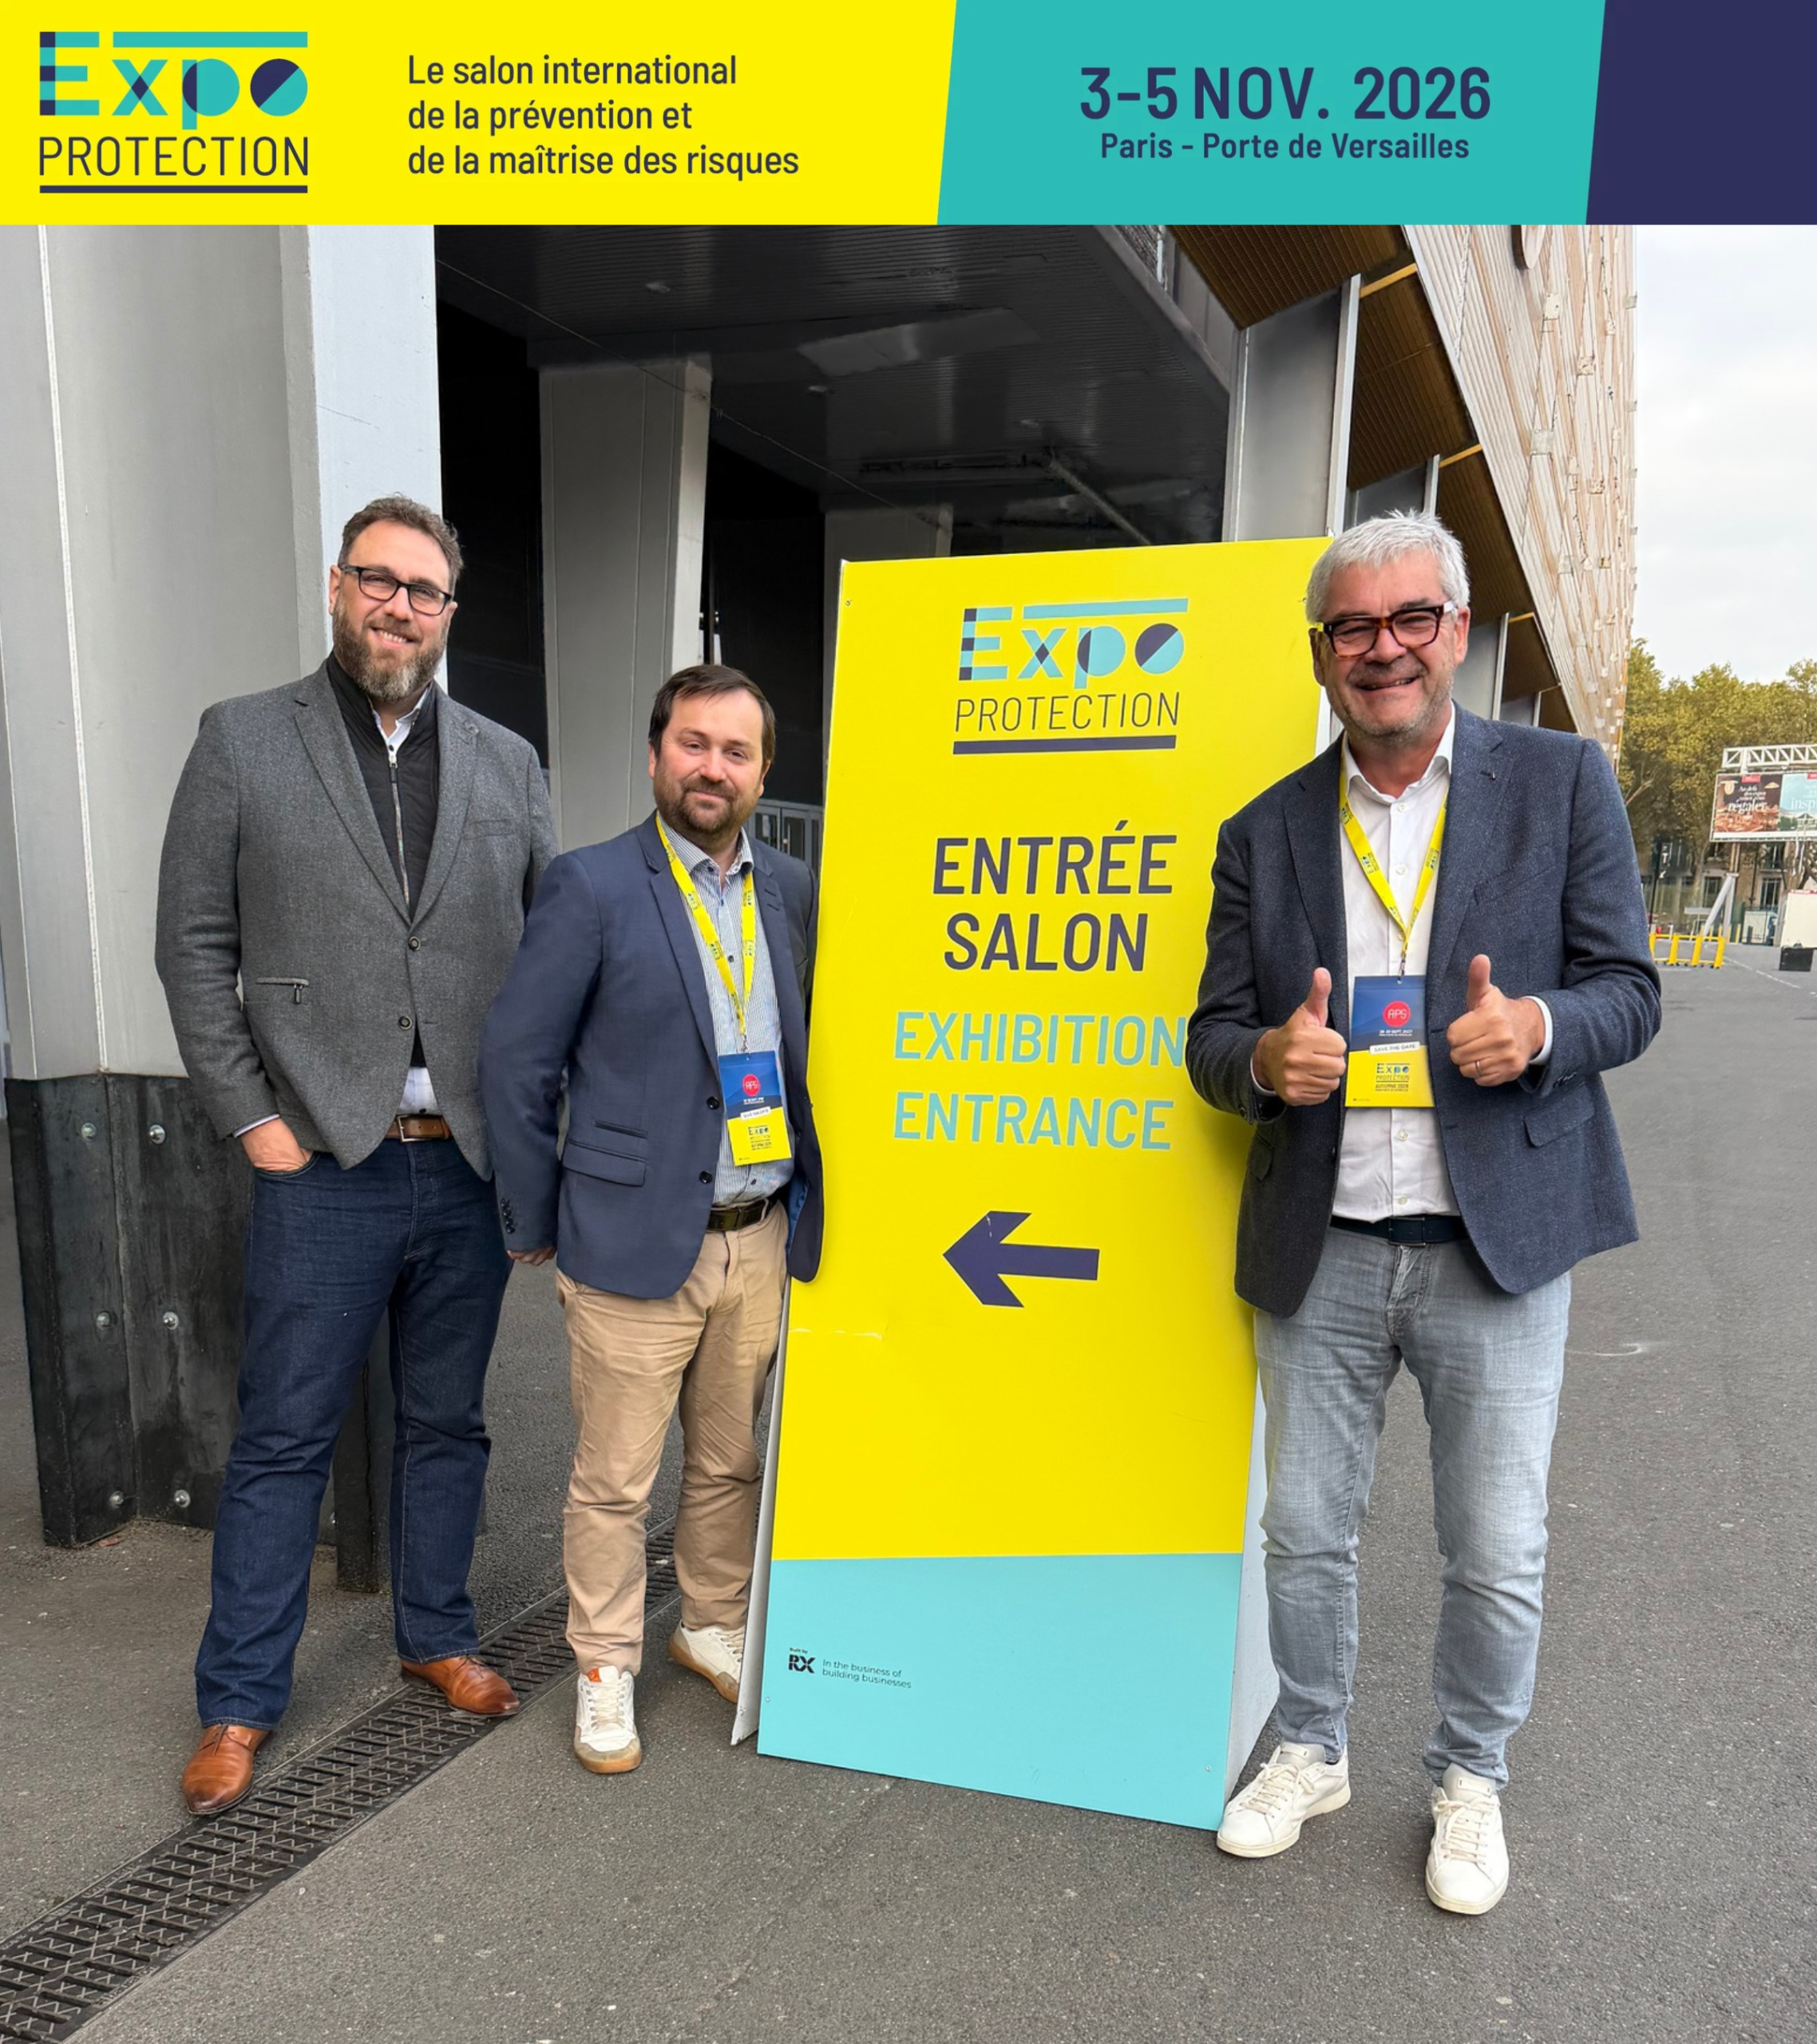
• Expoprotection 2026 s’est tenu du 3 au 5 novembre à Paris Expo Porte de Versailles. Stéphane Micheau, Mathieu Delmotte et Foulques Savarin y ont représenté ISO Sécurité le mercredi 4 novembre.
• NIS2 : la loi Résilience qui la transpose a été examinée par l’Assemblée nationale les 9 et 10 novembre 2026 ; vote solennel prévu le 17 novembre.
• Cyber Resilience Act : depuis le 11 septembre 2026, les fabricants d’équipements connectés doivent signaler à l’ENISA les vulnérabilités activement exploitées.
• Télésurveillance : l’édition de mars 2026 du référentiel APSAD R31 supprime le type de station P2 et crée un type P3 maillé.
• Vidéo : la loi RIPOST prolonge jusqu’au 31 décembre 2030 l’expérimentation de la vidéoprotection algorithmique.
• Conséquence pour les exploitants : le système de sûreté et ses prestataires entrent dans l’analyse de risques cyber de l’organisation.
Un salon devenu le baromètre réglementaire de la sûreté
Du 3 au 5 novembre 2026, Expoprotection a réuni à Paris Expo Porte de Versailles les acteurs de la prévention, de la sûreté et de la sécurité incendie pour sa 30e édition. Stéphane Micheau, dirigeant d’ISO Sécurité, Mathieu Delmotte, directeur commercial, et Foulques Savarin, directeur des opérations, s’y sont rendus le mercredi 4 novembre pour rencontrer nos partenaires fabricants et éditeurs et faire le point sur les évolutions technologiques, normatives et législatives qui structurent notre métier.
Le programme des conférences de l’espace « Risques malveillance & feu » est révélateur : cybersécurité, souveraineté et cadre législatif y occupaient une place au moins égale à celle des technologies. Nous en retenons cinq enjeux, et ce qu’ils impliquent concrètement pour les exploitants de sites industriels, logistiques, tertiaires, commerciaux ou de data centers.
1. Cybersécurité : les systèmes de sûreté entrent dans le périmètre réglementaire
Caméras IP, contrôleurs d’accès, interphones, centrales d’alarme, logiciels de supervision : un système de sûreté moderne est un réseau d’équipements connectés. Il protège le site, mais constitue aussi une surface d’attaque. Deux textes européens convergent sur ce point.
NIS2 : la transposition française dans sa dernière ligne droite
La directive NIS2 (directive (UE) 2022/2555) étend les obligations de cybersécurité à un nombre beaucoup plus large d’organisations. En France, elle est transposée par le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dit loi Résilience, qui transpose également la directive REC sur les entités critiques. Adopté par le Sénat en mars 2025, le texte a été examiné en séance à l’Assemblée nationale les 9 et 10 novembre 2026 ; le vote solennel est programmé le 17 novembre. Le périmètre régulé passe de 6 à 18 secteurs et de quelques centaines d’opérateurs à près de 15 000 entités « essentielles » ou « importantes ».
Pour la sûreté électronique, l’impact est direct : NIS2 impose de sécuriser la chaîne d’approvisionnement. Le système de vidéosurveillance ou de contrôle d’accès d’une entité régulée, et le prestataire qui l’installe, le maintient et s’y connecte à distance, entrent dans son analyse de risques. Plusieurs conférences du salon portaient précisément sur cette question, dont l’une consacrée à ce que NIS2 change pour le contrôle d’accès physique.
Sans attendre la promulgation, l’ANSSI (Agence nationale de la sécurité des systèmes d’information) met à disposition depuis le 17 mars 2026 le Référentiel Cyber France (ReCyF) pour préparer la mise en conformité.
Cyber Resilience Act : les fabricants sous obligation de signalement
Le règlement (UE) 2024/2847, dit Cyber Resilience Act (CRA), encadre la sécurité des produits comportant des éléments numériques, soit la quasi-totalité des équipements de sûreté. Depuis le 11 septembre 2026, les fabricants doivent signaler à l’ENISA (agence européenne de cybersécurité) les vulnérabilités activement exploitées et les incidents graves, avec une première alerte sous 24 heures, y compris pour les produits déjà commercialisés. L’application complète, avec les exigences essentielles de cybersécurité et le marquage CE associé, interviendra le 11 décembre 2027.
Notre lecture : le choix d’un constructeur ne se juge plus seulement sur la performance de ses équipements, mais aussi sur sa politique de gestion des vulnérabilités et de mise à jour des micrologiciels (firmware). C’est un critère que nous intégrons à nos préconisations.
2. Souveraineté : maîtriser la chaîne, du composant au cloud
La souveraineté a traversé le programme, de la keynote de Thierry Breton, ancien commissaire européen au Marché intérieur, aux sessions consacrées à l’IA, aux vulnérabilités des objets connectés (IoT) et à la gestion des tiers et de la chaîne d’approvisionnement. Pour un responsable sûreté, la question n’est pas idéologique, elle est opérationnelle :
- Où sont hébergées les images et les journaux d’événements ?
- Qui peut accéder au système à distance, depuis où, et avec quelle traçabilité ?
- Le système reste-t-il exploitable si un fournisseur cloud, un éditeur ou un constructeur cesse son support ?
Ces questions relèvent désormais de la conception du système, et pas seulement de son exploitation. Elles rejoignent les exigences de résilience portées par NIS2 et par la directive REC.
3. Télésurveillance : la nouvelle édition du référentiel APSAD R31
Le GPMSE (Groupement professionnel des métiers de la sécurité électronique) a consacré une conférence à la révision du référentiel APSAD R31. Publiée par CNPP Éditions en mars 2026, cette édition remplace celle de septembre 2017. Le R31 encadre les stations de télésurveillance, c’est-à-dire les centres qui reçoivent et traitent les alarmes transmises par les sites protégés. Principales évolutions :
- Suppression du type de station P2 et création d’un type P3 maillé, le type P5 étant maintenu
- Précision des fonctionnements en débordement, dégagement et miroir, qui garantissent la continuité de service entre stations
- Exigences mises à jour sur l’effectif des opérateurs et les délais de traitement des messages
- Encadrement du traitement automatique des messages
- Précision des exigences de traçabilité des informations
Notre lecture : un contrat ou un cahier des charges qui mentionne encore une station « P2 » doit être relu. La disparition de ce type ne rend pas pour autant caduc chaque contrat ou certificat existant ; elle impose de vérifier le certificat en cours de la station et le niveau exigé par l’assureur.
4. Vidéo et hypervision : du volume de données à la décision
L’une des conférences organisées avec l’AN2V (Association nationale de la vidéoprotection) posait une question simple : les sites sensibles savent-ils exploiter les données qu’ils produisent ? L’enjeu n’est plus de capter davantage d’images, mais de transformer alarmes, vidéo, événements d’accès et alertes techniques en décisions. C’est le rôle de l’hypervision : une interface unique qui agrège des systèmes hétérogènes (vidéo, intrusion, contrôle d’accès, interphonie, gestion technique du bâtiment), hiérarchise les événements et guide l’opérateur pas à pas.
Le cadre légal évolue en parallèle. La loi RIPOST, promulguée le 18 août 2026, prolonge jusqu’au 31 décembre 2030 l’expérimentation de la vidéoprotection algorithmique (analyse automatisée des images), pour la seule prévention du terrorisme et des atteintes graves à la sécurité des personnes. Elle élargit aussi les usages des lecteurs automatisés de plaques d’immatriculation (LAPI). Une conférence organisée avec le GES et le GPMSE en a examiné les enjeux pour la sécurité privée.
Notre lecture : l’analyse d’image embarquée dans les caméras (franchissement de ligne, distinction humain/véhicule) est mature et réduit nettement les levées de doute inutiles en télésurveillance. Son usage reste encadré : ce qui est pertinent pour sécuriser le périmètre d’un site privé ne l’est pas nécessairement sur la voie publique.
5. Convergence sûreté, IT et bâtiment
Contrôle d’accès électronique et clés intelligentes, bâtiments connectés, menaces cyber-physiques avec simulation d’attaque hybride en direct : la convergence a été l’autre fil rouge du salon. Contrôle d’accès, vidéo et gestion technique du bâtiment partagent désormais réseau, annuaires et serveurs avec le système d’information. La sûreté ne peut plus être conçue sans la DSI, et inversement.
Notre lecture : sur chaque projet, associer DSI et responsable sûreté dès la conception, notamment sur la segmentation réseau, la gestion des comptes, les mises à jour et les accès distants des mainteneurs.
Cinq points de contrôle pour les exploitants de sites
- Cartographier les équipements de sûreté connectés (caméras, enregistreurs, contrôleurs, interphones, centrales) et leurs versions de firmware.
- Vérifier la politique de gestion des vulnérabilités des constructeurs retenus, au regard du Cyber Resilience Act.
- Encadrer les accès distants des prestataires : comptes nominatifs, traçabilité, révocation.
- Relire contrats de télésurveillance et cahiers des charges à la lumière de l’édition 2026 du R31.
- Si votre organisation entre dans le périmètre NIS2, intégrer le système de sûreté et ses prestataires à l’analyse de risques.
ISO Sécurité est certifiée NF Service & APSAD par CNPP Cert. en vidéosurveillance et en détection d’intrusion (catégories A, B et C), avec mention cybersécurité. Depuis Orvault, près de Nantes, nous accompagnons les entreprises du Grand Ouest (Bretagne, Pays de la Loire, Normandie, Centre-Val de Loire et Nouvelle-Aquitaine) de la conception à la télésurveillance et à la maintenance, en intégrant ces exigences réglementaires dès l’étude.
Merci à nos partenaires
Cette journée au salon a aussi été l’occasion d’échanges approfondis avec nos partenaires fabricants et éditeurs, parmi lesquels Nedap, Hirsch, Aritech, 2N, Hikvision, CHeKT, Synchronic, ASSA ABLOY, Axis Communications, Castel, MA2 et Prysm Software, ainsi qu’avec le CNPP et le GPMSE. Plusieurs de ces échanges se traduiront dans les prochaines semaines par de nouveaux bénéfices pour nos clients : nous les présenterons ici au fil de leur déploiement.
Questions fréquentes
Quand et où a eu lieu Expoprotection 2026 ?
La 30e édition d’Expoprotection, salon international de la prévention et de la maîtrise des risques, s’est tenue du 3 au 5 novembre 2026 à Paris Expo Porte de Versailles.
La directive NIS2 est-elle applicable en France ?
Pas encore à la date de publication. Sa transposition passe par la loi Résilience, adoptée par le Sénat en mars 2025 et examinée par l’Assemblée nationale les 9 et 10 novembre 2026, avec un vote solennel prévu le 17 novembre. Des décrets d’application suivront. L’échéance européenne était fixée au 17 octobre 2024 ; la Commission européenne a saisi la Cour de justice de l’UE contre la France en juillet 2026 pour défaut de transposition.
Le Cyber Resilience Act concerne-t-il les caméras et le contrôle d’accès ?
Oui. Le CRA s’applique aux produits comportant des éléments numériques, ce qui inclut caméras IP, contrôleurs d’accès, interphones IP et logiciels de supervision. Les obligations de signalement des fabricants s’appliquent depuis le 11 septembre 2026 ; l’ensemble du règlement sera applicable le 11 décembre 2027.
Que change l’édition 2026 du référentiel APSAD R31 ?
Publiée en mars 2026, elle remplace l’édition de septembre 2017. Elle supprime le type de station P2, crée un type P3 maillé, maintient le P5 et précise notamment les exigences de continuité de service, d’effectif des opérateurs, de délais de traitement, de traitement automatique des messages et de traçabilité.
Qu’est-ce que l’hypervision en sûreté ?
L’hypervision est une couche logicielle qui centralise dans une interface unique des systèmes de sécurité de marques et de natures différentes (vidéo, intrusion, contrôle d’accès, interphonie, gestion technique). Elle hiérarchise les événements et guide l’opérateur dans le traitement de chaque alarme.
La loi RIPOST autorise-t-elle la vidéosurveillance algorithmique ?
Elle prolonge jusqu’au 31 décembre 2030 l’expérimentation de la vidéoprotection algorithmique engagée pour les Jeux olympiques de 2024, pour la seule prévention du terrorisme et des atteintes graves à la sécurité des personnes. Il ne s’agit pas d’une autorisation générale.
Vous souhaitez faire le point sur votre installation ?
Contactez ISO Sécurité pour échanger avec nos équipes.